ICANN 取消第三级 .name 域名注册,是否为身份盗用敞开了大门?
阅读完需:约 3 分钟
该变更不影响标准二级域名(如 example.name);第三级域名删除后释放的二级域名可能被恶意注册,引发 DNS 劫持与账户接管风险;操作层面通过 EPP 协议拒绝新注册并批量清理存量。
适合 SRE、DNS 架构师、企业安全负责人阅读
这一举措源于注册管理机构运营商 Verisign 于 2026 年 4 月 15 日提交的 ICANN 注册服务评估政策申请。根据已获批准的服务变更(该决定于 7 月下旬作出),Verisign 将停止 first.last.name 结构的第三级域名注册,理由是该域名使用率下降且注册商支持有限。在操作层面,EPP 交易将拒绝新的第三级域名注册,所有现有的有效注册将在注册商发出通知至少 90 天后被删除。
重要的是,这次变更不会导致整个 .name 顶级域名(TLD)停用。Verisign 将继续支持自 2004 年起便已开放的标准二级域名注册(例如 example.name)。现有二级域名将不受这一举措的影响。
然而,彻底删除旧版第三级域名将直接影响约 22000 名注册人——他们是在 2001 年该顶级域名由 Global Name Registry 推出时采用该结构的。除了对长期运行的网站、邮件服务器和物联网基础设施造成的直接干扰外,Fraser 还强调了严重的安全隐患:一旦第三级记录被删除,对应的第二级域名可能会向公众开放注册。恶意行为者若获取了释放的二级域名,便可以轻松地配置 DNS 记录,从而拦截通信、重置密码,并劫持与旧域名相关的账户。
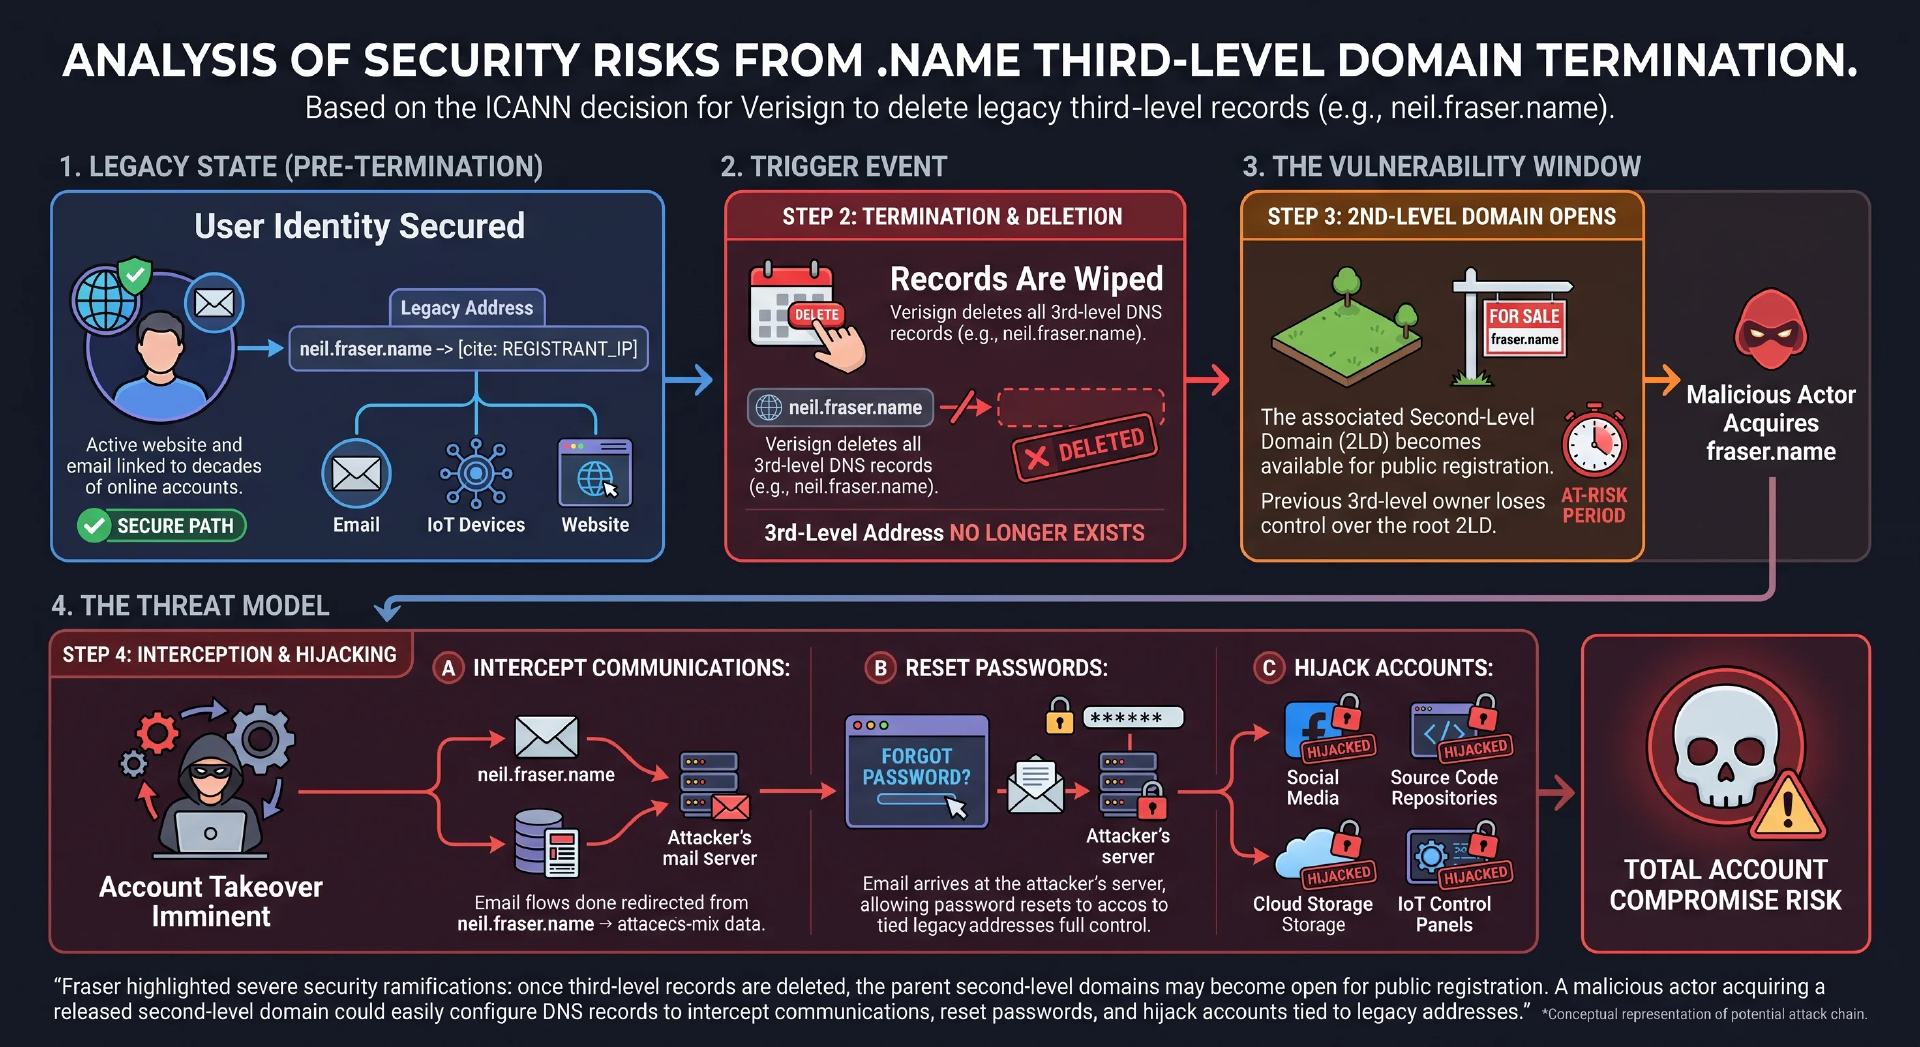
图片来源:由 Gemini 基于该说明生成
Hacker News 和 Mastodon 等在线技术社区对此反应强烈。评论者们严厉批评了 Verisign 的申请——声称注册商未发现任何安全性、稳定性或弹性方面的问题——以及 ICANN 批准了这一会使已付费且处于活跃状态的域名失效的举措。一些观察人士将由此引发的后果描述为“身份盗用即服务”,并警告称,被弃用的电子邮件地址将成为自动接管的主要目标。Hacker News 上的工程师们指出,这一决定为注册管理机构的监管工作树立了一个有害的先例,他们认为 Verisign 应当将现有授权冻结为永久只读维护模式,或者永久保留相关二级域名,而不是将其释放到公共域名空间中。
Fraser:我只是即将失去域名的 22000 人中的一员。这下有意思了。是时候找律师了……
随着域名注册商陆续发出删除通知,受影响的域名持有人正在评估,在旧域名被停用之前,是否可以通过行政上诉或法律诉讼迫使 ICANN 和 Verisign 提供防御性保护措施。
对SRE与安全负责人是明确预警:若持有此类旧域名,应尽快梳理依赖它的邮箱、IoT设备与账户体系并迁移,同时排查可能被抢注的二级域名风险。